 gaurav singh rajput
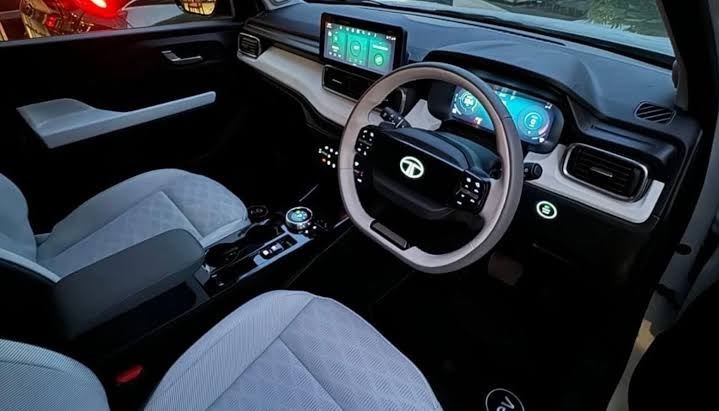
भारत की सरकारी साइबर सुरक्षा एजेंसी CERT-In ने Tata Motors के कनेक्टेड कार ऐप्स iRA 2.0 और iRA.ev में गंभीर सुरक्षा खामियों को लेकर चेतावनी जारी की है। एजेंसी के मुताबिक, इन कमजोरियों का फायदा उठाकर साइबर हमलावर संवेदनशील लॉगिन जानकारी हासिल कर सकते हैं और यूजर्स की पहचान का गलत इस्तेमाल कर सकते हैं। इसके अलावा, वाहन से जुड़ी जानकारी और कनेक्टेड सेवाओं तक अनधिकृत पहुंच का खतरा भी सामने आया है। CERT-In ने इन सुरक्षा खामियों को हाई-सीवियरिटी श्रेणी में रखा है। यह चेतावनी उन Tata कार मालिकों के लिए महत्वपूर्ण है, जो स्मार्टफोन ऐप के जरिए अपनी गाड़ी की स्थिति और रिमोट सुविधाओं का इस्तेमाल करते हैं।
जांच में ऐप्स से जुड़ी कई सुरक्षा कमजोरियां सामने आई हैं। इनमें संवेदनशील क्रेडेंशियल्स का ऐप में मौजूद होना, वेब कंटेंट की जांच में कमी, लॉग फाइलों में ऑथेंटिकेशन टोकन का दर्ज होना और SSL सर्टिफिकेट पिनिंग की गलत व्यवस्था शामिल है। इन खामियों के जरिए संभावित हमलावर यूजर के सेशन टोकन का दुरुपयोग कर उसकी पहचान बनकर वाहन संबंधी सेवाओं तक पहुंचने की कोशिश कर सकते हैं। हालांकि, सरकारी एजेंसी की चेतावनी का मतलब यह नहीं है कि Tata की सभी कारें हैक हो चुकी हैं। यह अलर्ट प्रभावित ऐप्स में मौजूद सुरक्षा कमजोरियों को लेकर जारी किया गया है।
CERT-In ने प्रभावित ऐप्स का इस्तेमाल करने वाले ग्राहकों को तुरंत अपडेट करने की सलाह दी है। चेतावनी के मुताबिक, iRA 2.0 के 26.7.3 और उससे पुराने संस्करण तथा iRA.ev के 26.7.2 और उससे पुराने संस्करण प्रभावित हैं। सुरक्षा खामियों को दूर करने के लिए iRA 2.0 को 26.8.2 और iRA.ev को 26.9.1 संस्करण पर अपडेट करने की सलाह दी गई है। ऐसे में Tata कार मालिकों को अपने ऐप का वर्तमान संस्करण जांचना चाहिए और उपलब्ध सुरक्षा अपडेट इंस्टॉल करना चाहिए। यह मामला आधुनिक कनेक्टेड कारों में साइबर सुरक्षा की बढ़ती अहमियत को उजागर करता है।